Le piège du millefeuille technologique
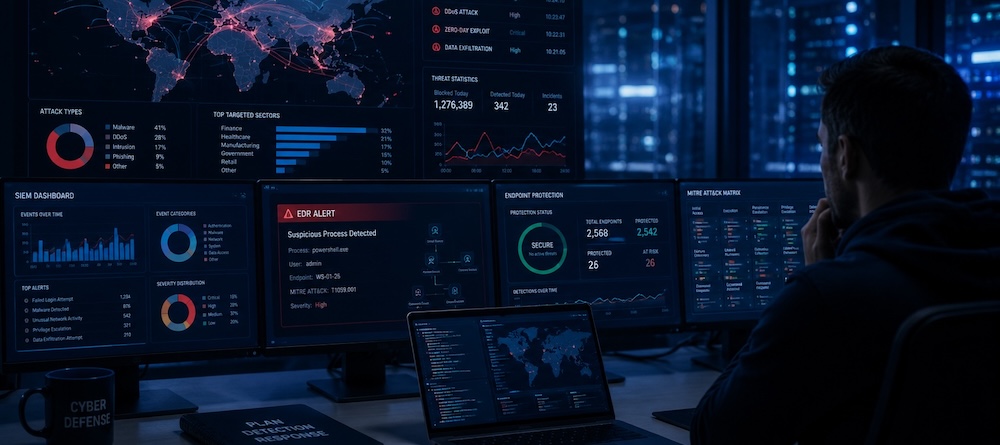
L'accumulation d'outils de sécurité ne garantit pas une défense efficace. De nombreux environnements sont aujourd'hui saturés par un empilement de firewalls, d'EDR ou de SIEM qui, faute de pilotage centralisé, génèrent une surcharge de données plutôt qu'une protection réelle. Cette logique crée des écosystèmes coûteux et difficiles à orchestrer, où la complexité devient elle-même un risque opérationnel.
Le véritable problème ne réside pas dans le manque d'équipements, mais dans un déficit de capacité stratégique. La cybersécurité est passée du stade de simple sujet technique à celui de pilier de la gouvernance, touchant directement la continuité d'activité et la gestion des risques. Pourtant, l'écart entre l'exigence réglementaire et la réalité du terrain est abyssal : sur les 359 millions d'entreprises mondiales, moins de 35 000 emploient un RSSI dédié. Cela signifie qu'une entreprise sur 10 000 seulement dispose des compétences nécessaires pour transformer des signaux techniques en décisions opérationnelles.
Le seuil de pauvreté cyber : une fragilité systémique
Ce déficit de pilotage dessine ce que l'on peut appeler le "seuil de pauvreté cyber". Ce n'est pas une question de taille d'organisation, mais un point de rupture où une entité n'a plus les moyens minimaux pour assurer sa défense face à des menaces de plus en plus sophistiquées. Les attaquants, eux, ne subissent pas cette pénurie : ils adoptent déjà des technologies avancées pour automatiser leurs offensives.
Dans un environnement cloud hybride, la défense doit fonctionner comme une équipe où chaque couche - réseau, identité, endpoint - agit de concert. Or, sans la figure centrale du RSSI pour coordonner ces joueurs, la défense devient réactive et fragmentée. Un système qui ne peut pas corréler ses propres alertes est un système qui subit le match au lieu de le diriger. Cette vulnérabilité fragilise non seulement les PME et ETI, mais aussi les grands groupes dont la croissance a dépassé la capacité de pilotage de leur sécurité.
L'IA agentique : vers un RSSI augmenté
L'intelligence artificielle ne doit pas être vue comme une simple couche supplémentaire, mais comme le moteur d'une industrialisation de la gouvernance. Face à une télémétrie massive que l'œil humain ne peut plus traiter seul, l'IA devient indispensable pour analyser, corréler et prioriser les données de sécurité.
L'émergence de l'IA agentique permet de passer d'une détection passive à une capacité de décision de niveau RSSI. Là où un SIEM classique se contente de signaler une anomalie, un système doté d'agents intelligents peut identifier des patterns complexes et proposer des actions de remédiation immédiates. Cette approche transforme la détection proactive : comme un joueur de tennis qui anticipe le service adverse, l'IA doit être capable de détecter les signaux faibles avant que l'attaque ne soit pleinement engagée.
De la réaction à la résilience de standard
La détection des menaces repose traditionnellement sur une combinaison de technologies (IDPS, antivirus, SIEM), de processus et d'expertise humaine. Cependant, le volume de données et la sophistication des cybercriminels rendent l'analyse manuelle de plus en plus périlleuse, augmentant le risque de faux positifs qui saturent les équipes.
L'objectif est de transformer la cybersécurité : elle ne doit plus être un privilège réservé aux organisations dotées de moyens colossaux, mais devenir un standard de résilience accessible à tous. En intégrant l'intelligence acquise à l'échelle de milliers d'organisations dans des systèmes automatisés et supervisés par des experts, on démocratise l'accès à une défense de haut niveau. La cybersécurité de demain sera celle qui saura transformer la donnée brute en une stratégie de défense intégrée, capable de répondre avec la précision d'un contre tactique parfaitement exécuté.
Références
-
Cybersécurité : sortir du seuil de pauvreté www.journaldunet.com • 2026-07-10 https://www.journaldunet.com/cybersecurite/1552455-cybersecurite-sortir-du-seuil-de-pauvrete/ La cybersécurité n'est plus un sujet réservé aux grandes entreprises. Pourtant, cette réalité n'est toujours pas pleinement intégrée.
-
La détection des menaces en cybersécurité : une clé pour la protection des données www.datasecuritybreach.fr https://www.datasecuritybreach.fr/detection-des-menaces/ Avec l'explosion du nombre de données numériques produites et la multiplication des cyberattaques, la nécessité de protéger nos informations n'a jamais été aussi importante.