La conformité réglementaire ne doit pas être confondue avec une défense opérationnelle efficace. Si l'Union européenne a durci son jeu avec le règlement sur la cyberrésilience et la directive SRI 2, la simple validation juridique d'une infrastructure ne garantit en rien sa survie face à un counterattack bien orchestré.
Le cadre législatif : une défense de zone qui se structure
L'Europe a activé une stratégie de défense collective massive. Le règlement sur la cyberrésilience, entré en vigueur le 10 décembre 2024, impose désormais des normes de sécurité strictes tout au long du cycle de vie des produits numériques, incluant les mises à jour automatiques et le signalement des incidents. Parallèlement, la directive SRI 2 oblige les États membres à renforcer la supervision de leurs infrastructures critiques.
Cette approche rappelle une défense de zone où chaque joueur doit connaître sa position pour éviter que l'adversaire ne trouve une faille dans le dispositif. Cependant, un règlement, aussi robuste soit-il, reste une couche de protection théorique. Sans une application technique rigoureuse des principes de base, la conformité n'est qu'une armure vide.
La sécurisation du système : verrouiller les lignes de fond
La cyberrésilience commence par la maîtrise des fondamentaux techniques, souvent négligés au profit de grandes stratégies de haut niveau. Un environnement cloud hybride ou une infrastructure critique ne peut tenir si les accès physiques et de bas niveau sont laissés béants.
La sécurisation du BIOS via des mots de passe robustes est un premier rempart essentiel pour empêcher l'altération de la configuration initiale d'une machine. De même, le verrouillage des stations de travail, qu'elles soient sous Linux ou Windows, constitue une mesure de mitigation indispensable contre les intrusions locales. Ignorer ces couches de base revient à laisser la porte du stade ouverte alors que l'on s'inquiète de la qualité de la pelouse : c'est un risque majeur de lateral movement dès le début de l'attaque.
Détection et surveillance : anticiper le service adverse
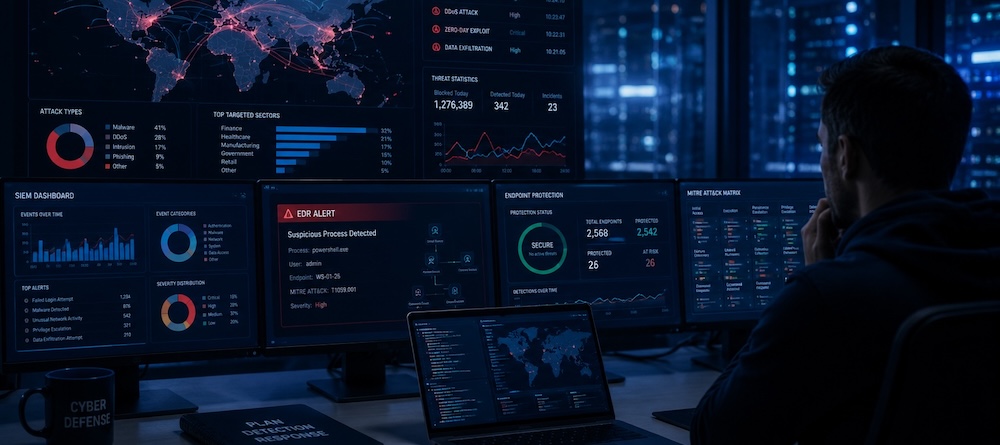
Une défense qui ne voit pas l'attaque est une défense qui a déjà perdu. Pour qu'une infrastructure soit réellement résiliente, elle doit intégrer des mécanismes de détection active capables d'identifier un red flag avant que l'incident ne devienne critique.
L'utilisation de scanners de vulnérabilités comme Nmap permet d'analyser la surface d'attaque et d'identifier les failles potentielles avant qu'un acteur malveillant ne les exploite. Plus crucial encore, le déploiement de systèmes de détection d'intrusion, qu'ils soient de type HIDS (Host-based) ou NIDS (Network-based), comme Snore ou Prelude-NIDS, est impératif. Ces outils agissent comme des observateurs de ligne : ils détectent les anomalies de flux et les comportements suspects qui trahissent une tentative d'intrusion.
La défense en profondeur : coordonner chaque couche
La sécurité ne peut pas reposer sur un seul outil miracle, mais sur une defense-in-depth où chaque composant joue son rôle de manière coordonnée. Un pare-feu (firewall) bien configuré est nécessaire pour bloquer les accès non autorisés, mais il doit être complété par des technologies de tunneling comme IPsec (utilisant les protocoles AH, ESP ou IKE) pour sécuriser les communications réseau.
Dans un environnement où chaque couche agit comme un joueur de défense en équipe, la coordination entre le filtrage périmétrique et la surveillance des hôtes est la clé. La conformité aux normes européennes doit être le moteur de cette architecture technique, et non sa finalité. La véritable résilience se mesure à la capacité d'un système à détecter une anomalie, à contenir l'intrusion et à maintenir ses fonctions critiques malgré l'attaque.
La transition vers la conformité SRI 2 et le règlement sur la cyberrésilience est une opportunité de structurer nos défenses. Mais rappelons-nous que la stratégie ne remplace jamais l'exécution technique : sans un BIOS sécurisé et des systèmes de détection opérationnels, la réglementation restera une simple intention face à la réalité des menaces.
Références
-
Sécurité informatique - Maîtriser les bases www.courspdf.net https://www.courspdf.net/formation-securite-informatique Sécurité informatique — protection Linux/Windows, mots de passe BIOS, virus et cybersécurité pratique.
-
Politiques de l’UE en matière de cybersécurité digital-strategy.ec.europa.eu https://digital-strategy.ec.europa.eu/fr/policies/cybersecurity-policies L’Union européenne œuvre sur différents fronts pour promouvoir la cyberrésilience, préserver notre communication et nos données et préserver la sécurité de la société et de l’économie en ligne.