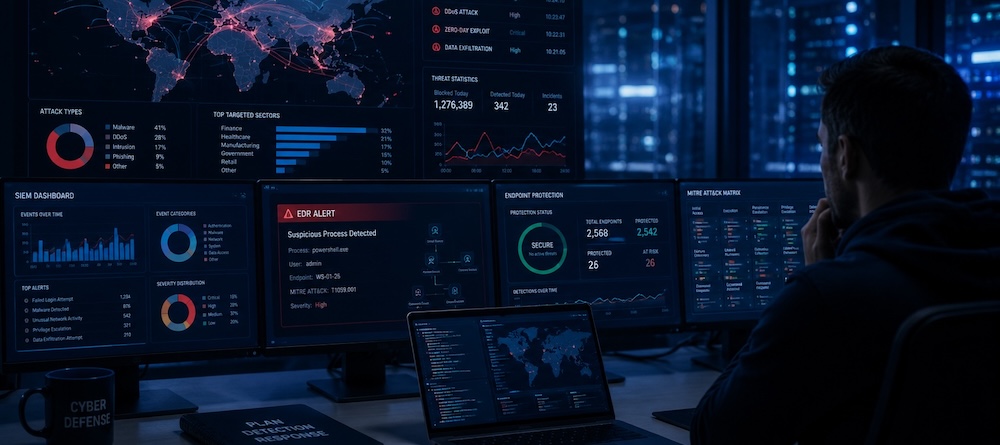
Les infrastructures critiques sont devenues le terrain de jeu privilégié de menaces qui ne se contentent plus de simples intrusions, mais visent des actifs vitaux. Le récent incident chez Quest Diagnostics, confirmant le vol de dossiers de patients et de données personnelles, illustre parfaitement cette vulnérabilité systémique. Dans un environnement où chaque nouvelle application peut ouvrir mille failles exploitables, la cybersécurité ne doit plus être une option de second plan, mais une défense de zone intégrale.
La prévention : construire une defense-in-depth
La sécurité numérique repose sur une structure de couches où chaque barrière renforce l'ensemble. Un environnement cloud hybride ou un système de gestion de données doit être conçu comme un joueur de défense en équipe, où la défaillance d'un seul élément ne doit pas entraîner l'effondrement du système. La première ligne de défense est celle de l'hygiène numérique : l'utilisation de mots de passe robustes (mélangeant majuscules, minuscules, chiffres et caractères spéciaux) couplée à une double authentification systématique.
La mise à jour régulière des logiciels et des systèmes d'exploitation est cruciale pour combler les vulnérabilités avant qu'elles ne soient exploitées. Les attaquants utilisent fréquemment des failles de type zero-day ou des escalades de privilèges locales, comme l'ont récemment identifiées les recherches d'OpenAI avec 948 vulnérabilités détectées dans le noyau Linux. Sans ces correctifs, votre infrastructure est un terrain ouvert pour un counterattack dévastateur.
Détecter les signaux faibles et les anomalies
La détection précoce agit comme un red flag indispensable pour stopper une intrusion avant la phase de lateral movement. Il est impératif de surveiller toute activité suspecte : une demande inhabituelle d'informations personnelles, un lien non sollicité ou une connexion provenant d'une zone géographique inattendue.
Une vigilance accrue doit être portée sur les services de santé et les infrastructures de stockage. Les attaques récentes contre des équipements de réfrigération dans plusieurs pays européens ont démontré que le piratage peut viser des paramètres physiques pour compromettre l'intégrité des données ou des ressources. Un SIEM (Security Information and Event Management) efficace doit permettre d'identifier ces anomalies de flux ou de température avant qu'elles ne deviennent critiques. La cybersécurité est un travail de chaque instant, car la moindre faille dans le scaffolding numérique peut mener à un vol d'identité ou à une perte financière massive.
Protocole d'urgence : réagir sous pression
Si l'attaque est déjà en cours, la rapidité de réaction détermine l'ampleur des dégâts. La première tactique consiste à isoler la menace : déconnectez immédiatement l'appareil infecté d'Internet pour stopper toute exfiltration de données ou tout mouvement de l'attaquant dans votre réseau.
Une fois l'appareil isolé, changez sans délai tous vos mots de passe sur des comptes sécurisés. Il est ensuite crucial de procéder à une analyse complète du système via un logiciel antivirus ou EDR (Endpoint Detection and Response) pour identifier et supprimer toute trace de malveillance. Ne négligez jamais la phase de signalement : informez les responsables de votre système d'information et, si nécessaire, contactez les autorités compétentes comme le FBI (via l'IC3) ou les organismes de protection des données pour documenter l'incident.
La cyberdéfense ne peut se contenter d'être réactive ; elle doit anticiper les patterns de l'adversaire. La maîtrise de la donnée commence par une prévention rigoureuse et se termine par une capacité de réponse coordonnée et méthodique.
Références
-
Cybersecurity www.ready.gov https://www.ready.gov/cybersecurity Protect Yourself During an Attack After an Attack Additional Resources Cyberattacks are malicious attempts to access or damage a computer or network system. Cyberattacks can lead to the loss of money or the theft of personal, financial and medical information. These attacks can d
-
Cybersecurity www.theverge.com • 2026-11-07 https://www.theverge.com/cyber-security Cybersecurity is the rickety scaffolding supporting everything you do online. For every new feature or app, there are a thousand different ways it can break – and a hundred of those can be exploited by criminals for data breaches, identity theft, or outright cyber heists. Staying
